
Es ist kaum zu glauben, wie schnell die Zeit in der Technikwelt vergeht. Mein letzter großer Deep-Dive zum Thema Werbeblocker liegt nun schon fast zwei Jahre zurück. Im Oktober 2024 schrieb ich den Beitrag „Werbung effektiv blockieren – Meine Empfehlung“, in dem ich meine Reise von komplexen Eigenbau-Lösungen hin zu einer komfortablen, wartungsarmen Cloud-Lösung beschrieb. Damals fiel meine Wahl auf AdGuard-DNS – und heute, am 8. August 2026, kann ich ein fundiertes Langzeitfazit ziehen. Das Internet hat sich verändert, Tracking-Methoden sind aggressiver geworden, doch die grundlegende Frage bleibt: Setzt man auf die totale Kontrolle durch einen eigenen Server oder nutzt man die Bequemlichkeit moderner DNS-Dienste? In diesem Beitrag teile ich meine Erfahrungen der letzten zwei Jahre und erkläre, warum meine Konfiguration fast unverändert blieb.
Der Rückblick: Warum ich mich für den Wechsel entschied
Damals stand ich an einem Punkt, an dem ich weniger Zeit mit der Wartung meiner Infrastruktur und mehr Zeit mit der eigentlichen Nutzung verbringen wollte. Wer mich und diesen Blog kennt, weiß, dass ich ein großer Fan von Self-Hosting bin. Home Assistant, diverse Docker-Container auf dem Linux-Server – das ist mein tägliches Brot. Doch beim Thema DNS-Filterung suchte ich eine Lösung, die nach dem Prinzip „Set & Forget“ einfach funktioniert.
Vor meinem endgültigen Wechsel auf AdGuard-DNS habe ich eine Kombination aus AdGuard Home für das heimische Netzwerk und NextDNS für unterwegs genutzt. Diese Konfiguration war zwar mächtig, aber der Wartungsaufwand wurde mir schlichtweg zu groß. Ein zentrales Problem war meine Hardware-Struktur: Mein AdGuard Home lief auf demselben Raspberry Pi, der auch als Smart-Home-Zentrale fungierte. Jedes Mal, wenn ich den Raspi für Updates oder Konfigurationsänderungen neu starten musste, war im gesamten Haus kurzzeitig kein Surfen mehr möglich. Das DNS-System war down, und damit stand das digitale Leben still.
AdGuard-DNS bot mir die ersehnte Lösung: Eine zentrale Instanz, die keine Hardware-Ressourcen in meinem lokalen Netzwerk frisst und vor allem auch unterwegs ohne mühsame VPN-Tunnel-Konfiguration auf dem Smartphone funktioniert.
Zwei Jahre im Test: Stabilität und Zuverlässigkeit im Alltag
Wir schreiben nun August 2026 und ich kann guten Gewissens sagen: In den letzten knapp zwei Jahren hatte ich keinen einzigen nennenswerten Ausfall mit AdGuard-DNS. Der Dienst läuft so unauffällig im Hintergrund, dass ich ihn fast vergessen hätte. Ich musste meine Einstellungen seit der Ersteinrichtung nur minimal anpassen. Das Schöne an einer gut durchdachten Konfiguration ist ihre Langlebigkeit. Die Basis-Listen, die ich damals definiert habe, greifen auch heute noch zuverlässig. Es gab keine nennenswerten Vorfälle, bei denen essenzielle Webseiten nicht mehr funktionierten, und gleichzeitig blieb mein Browser sauber von blinkenden Bannern.
Sicherheit im Fokus: Wenn der AdBlocker zum Schutzschild wird
Oft wird ein AdBlocker nur als Werkzeug gesehen, um das Surfen angenehmer zu machen. Doch die Sicherheitsaspekte sind mindestens genauso gewichtig. Ein DNS-Filter ist die erste Verteidigungslinie (First Line of Defense) in deinem Netzwerk. Er blockiert Anfragen zu bekannten schädlichen Domains, bevor überhaupt ein Byte an Daten von dieser Seite geladen werden kann.
Ein konkretes Beispiel aus dem Herbst 2025 hat mir das wieder verdeutlicht. Ein Familienmitglied erhielt eine täuschend echte Spam-E-Mail und klickte auf den enthaltenen Link. Da die Ziel-URL jedoch bereits in den globalen Blacklists als Phishing-Quelle hinterlegt war, passierte – gar nichts. Der Browser zeigte lediglich eine Warnseite an, dass die Verbindung blockiert wurde. Ein solcher Schutzmechanismus ist im modernen Web unbezahlbar.
Tracking und die Grenzen der DNS-Blocker
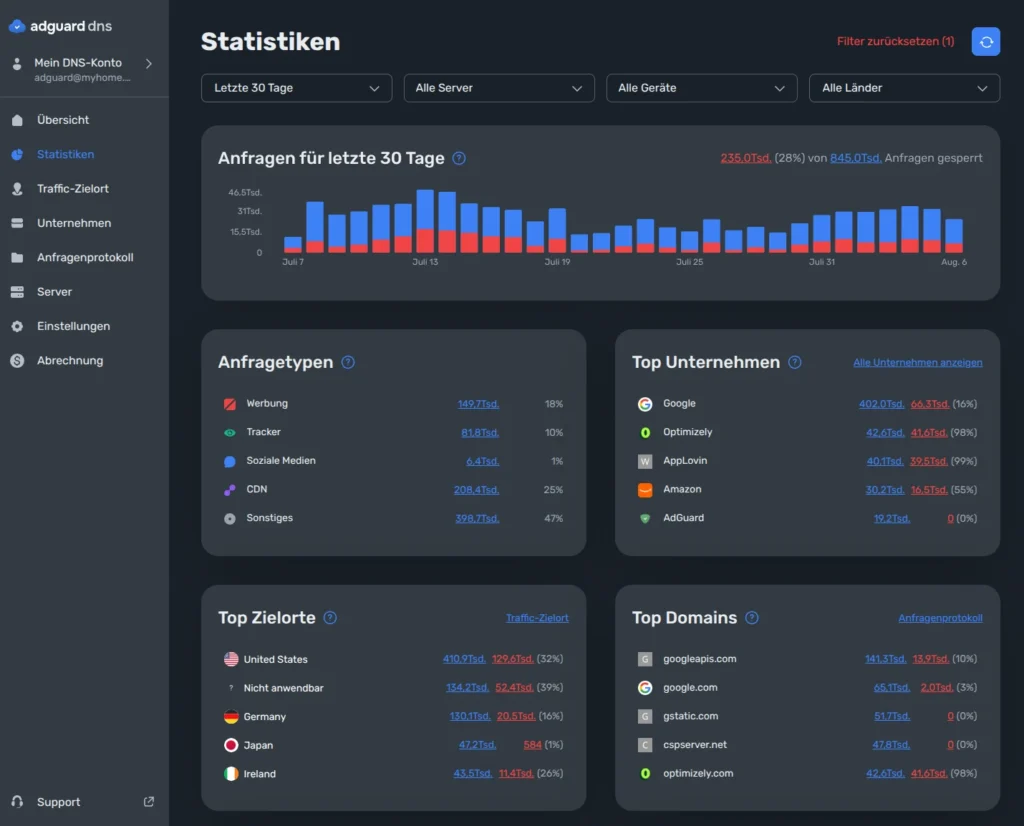
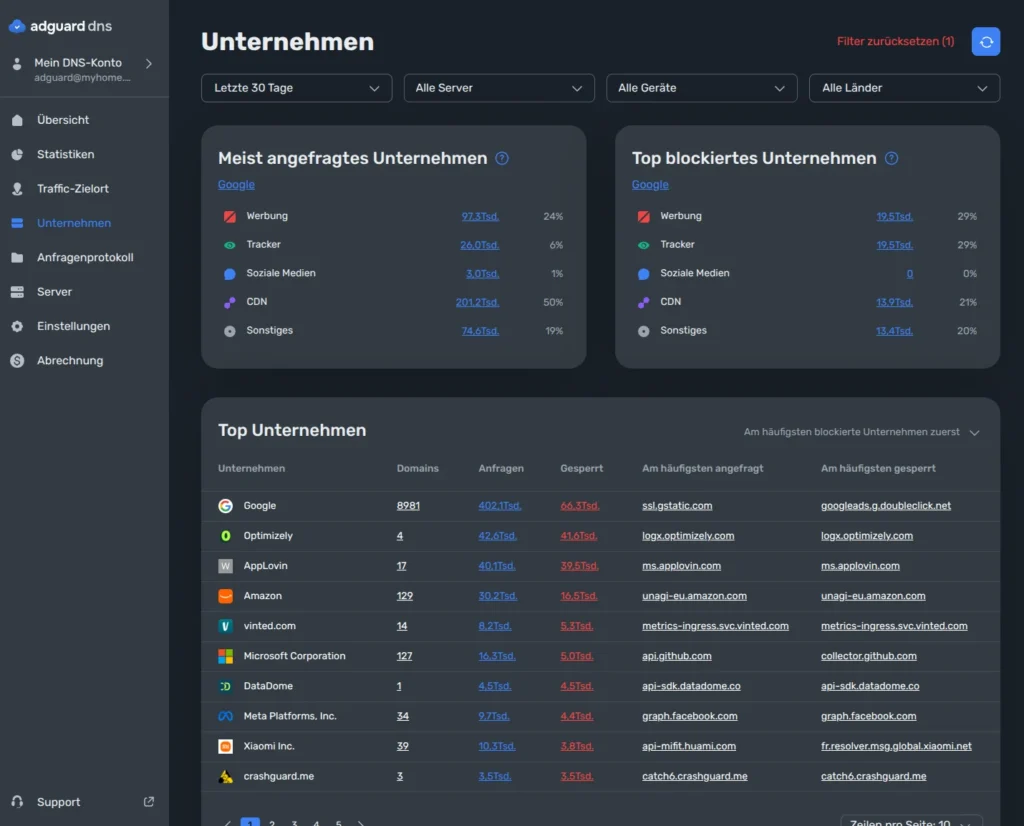
Ein wichtiger Aspekt, den ich in diesem Beitrag ergänzen möchte, ist der Kampf gegen das Tracking. Mit einem DNS-basierten AdBlocker kann man viele Firmen effektiv daran hindern, das eigene Nutzungsverhalten über verschiedene Webseiten hinweg zu verfolgen. Anfragen an bekannte Tracker-Domains werden einfach im Keim erstickt.
Doch ich möchte hier auch ehrlich sein: Man ist damit nicht absolut sicher. Die großen Tech-Giganten haben längst aufgerüstet. Wenn einfache DNS-Sperren nicht mehr greifen, nutzen Unternehmen vermehrt das sogenannte Browser Fingerprinting. Dabei werden Merkmale wie deine Bildschirmauflösung, installierte Schriftarten, die Browser-Version und sogar die Hardware-Konfiguration kombiniert, um dich auch ohne Cookies oder eindeutige Tracking-Domains wiederzuerkennen. Ein DNS-Filter kann hier nur bedingt helfen. Dennoch: Jede Hürde, die wir diesen Datensammlern in den Weg legen, ist ein Gewinn für unsere Privatsphäre.
Sidenote: Schutz vor Telefonterror mit PhoneBlock
Wenn wir schon über Sicherheit und das Blockieren von unerwünschten Inhalten sprechen, darf ein Hinweis nicht fehlen. Digitale Sicherheit endet nicht beim Browser. Spam-Anrufe und Telefonterror sind in den letzten Jahren leider auch 2026 noch ein massives Problem.
Wer hier Ruhe haben möchte, dem kann ich den Dienst PhoneBlock wärmstens empfehlen. Ich nutze PhoneBlock nun schon seit geraumer Zeit, um mein Festnetz und mein Smartphone vor unerwünschten Anrufern zu schützen. Besonders spannend: Seit einigen Wochen gibt es eine dedizierte App, die den Schutz direkt auf das Smartphone bringt. Schaut euch den Dienst unbedingt mal auf der offiziellen Seite phoneblock.net an. Ich habe dazu auch bereits ausführlich gebloggt:

Meine aktuelle Filter-Konfiguration: Qualität statt Quantität
Leute aus meinem Bekanntenkreis und hin und wieder auch Leser fragen mich nach den „besten“ Listen. In meinem ursprünglichen Beitrag hatte ich bereits eine aus meiner Sicht optimale Konfiguration erwähnt. Mein Fokus liegt hierbei ganz klar auf den Listen von HaGeZi. Die Pflege dieser Listen auf GitHub ist beispiellos.
Aktuell nutze ich in meinem AdGuard-DNS Profil eine Kombination aus mehreren spezialisierten Listen, um einen umfassenden Schutz zu gewährleisten, ohne das Surferlebnis durch zu viele Fehlalarme zu trüben:
- HaGeZi’s Pro Blocklist: Der Allrounder für effektive Werbeblockierung.
- HaGeZi’s Badware Hoster Blocklist: Schutz vor Domains, die Schadsoftware verteilen.
- HaGeZi’s Threat Intelligence Feeds: Hochaktuelle Daten zu Phishing und Botnetzen.
- HaGeZi’s Gambling Blocklist: Um Glücksspiel-Werbung konsequent auszublenden.
Diese Kombination bietet eine exzellente Balance. Die Trefferrate ist enorm hoch, und die Anzahl der fälschlicherweise blockierten Seiten geht gegen Null.
Alternativen: NextDNS, ControlD und AdGuard-DNS im Vergleich
Natürlich ist AdGuard-DNS nicht die einzige Option. Dienste wie NextDNS oder ControlD spielen in der gleichen Liga und bieten sehr ähnliche Funktionalitäten.
Welcher Dienst letztlich der richtige ist, bleibt oft eine Geschmacksfrage. Solange man die gleichen hochwertigen Blocklisten (wie eben die von HaGeZi) verwendet, wird das Ergebnis beim Filtern der Werbung meist identisch sein.
- NextDNS besticht durch eine klare, minimalistische Oberfläche.
- AdGuard-DNS punktet mit einer intuitiven Bedienung und starker Performance.
- ControlD bietet extrem flexible Regeln für Geoblocking und individuelles Routing.
Ein wichtiger Punkt bei der Wahl ist das Abomodell. Die meisten Dienste bieten einen kostenlosen Tarif an, der jedoch oft auf etwa 300.000 Anfragen pro Monat begrenzt ist. Wer viele Geräte im Haushalt hat – man denke nur an die unzähligen IoT-Geräte in einem modernen Smart Home – kommt mit diesem Limit sehr schnell an seine Grenzen. In diesen Fällen sind die günstigen Jahresabos fast unumgänglich, um eine durchgehende Filterung zu gewährleisten.
Die kostenlose Alternative: Der HaGeZi DNS-Server
Wer weder eine monatliche Gebühr für eine Cloud-Lösung zahlen möchte, noch die Lust verspürt, einen eigenen Server zu betreiben, für den könnte der HaGeZi DNS-Server das Mittel der Wahl sein. Wer die Qualität der Filterlisten von HaGeZi schätzt, findet hier eine direkt nutzbare Infrastruktur.
Diese DNS-Server werden allesamt bei Hetzner an europäischen Standorten gehostet, was kurze Latenzzeiten und eine gute Anbindung garantiert. Wer mehr über dieses Projekt erfahren möchte, sollte unbedingt einen Blick in das offizielle GitHub-Repository werfen. Dort sind alle notwendigen Adressen und Konfigurationsmöglichkeiten hinterlegt.
Allerdings gibt es hier zwei Aspekte, die man abwägen muss: Zum einen muss man ein hohes Maß an Vertrauen in den Admin haben, da man die Kontrolle über seine DNS-Anfragen komplett in dessen Hände gibt. Zum anderen hat man keine eigene Weboberfläche, um Einstellungen anzupassen. Falls es zu False Positives kommt (also eine Seite fälschlicherweise blockiert wird), kann man nicht individuell darauf reagieren oder Ausnahmen definieren. Man nutzt das System genau so, wie der Betreiber es vorgibt.
Self-Hosting: Die Rückkehr zu PiHole oder AdGuard Home?
Trotz meiner Begeisterung für die Cloud-Lösung gibt es immer noch gute Gründe für den Klassiker: PiHole oder die lokale Variante AdGuard Home. Wer die volle Kontrolle über jedes einzelne Datenpaket haben möchte, kommt an einer lokalen Installation nicht vorbei. Hier verlassen keine DNS-Anfragen dein Netzwerk.
Allerdings bleibt das Problem der Verfügbarkeit. Wenn dein Server ein Hardware-Problem hat, eine Fehlkonfiguration vorliegt oder du das System einfach nur neu startest, ist die Internetverbindung für alle Geräte im Haus unterbrochen. Als Betreiber bist du selbst für die Redundanz und Erreichbarkeit verantwortlich. Für mich persönlich war dieser Aufwand im Vergleich zum Nutzen irgendwann nicht mehr gerechtfertigt.
Die Lösung für unterwegs: DNS-over-TLS und DNS-over-HTTPS
Einer der größten Vorteile moderner DNS-Dienste ist die einfache Einbindung in mobile Endgeräte. Man benötigt keine zusätzliche App, die den Akku belastet.
- Bei iOS hinterlegt man einfach ein signiertes Konfigurationsprofil.
- Unter Android nutzt man die integrierte Funktion „Privates DNS“, um den Hostnamen des DNS-Anbieters einzutragen.
Damit genießt man auch im mobilen Datennetz oder in fremden WLAN-Netzwerken denselben Schutz wie zu Hause. Der Komfort, DNS-over-TLS (DoT) bzw. DNS-over-HTTPS (DoH) auf diese Weise ohne Zusatzsoftware zu nutzen, ist für mich unschlagbar.
Mein Fazit: Warum Set & Forget gewinnt
Nach der langen Zeit der Fehlersuche in meinem früheren PiHole-Setup oder der lokalen AdGuard-Home Instanz bin ich froh, diesen Schritt gegangen zu sein. AdGuard-DNS ist für mich der Inbegriff von Effizienz im digitalen Alltag. Der Dienst macht keine Probleme, schützt meine Familie vor bösartigen Inhalten und spart mir kostbare Zeit.
Wer absolute Bastelfreude hat, wird mit PiHole oder AdGuard-Home weiterhin glücklich sein. Für alle anderen, denen Stabilität und eine einfache Handhabung wichtiger sind, ist der Weg über einen professionellen DNS-Anbieter der richtige. Es entlastet die heimische Infrastruktur und sorgt für ein konsistentes Erlebnis auf allen Geräten.
Hast du noch Fragen?
Hast du noch Fragen zu diesem Beitrag? Dann ab damit in die Kommentare oder schreib mich über Mastodon an.
Dies könnte dich auch interessieren…
Du möchtest weitere Inhalte von mir lesen? Schau doch mal hier: PhoneBlock 2026 - App, Dongle & Answerbot
